Jesper Bengtson

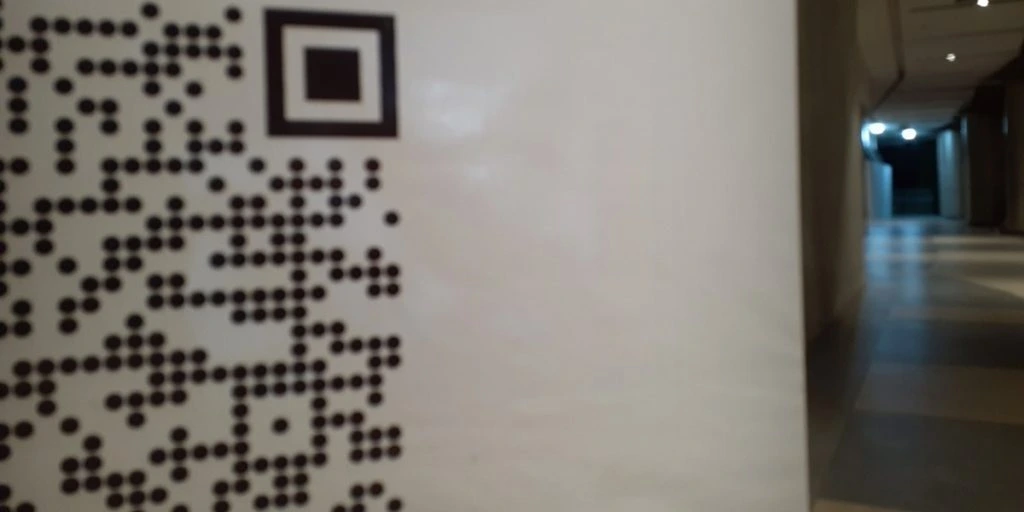
Falske QR-koder på parkeringsautomater og ladestandere sender bilister til svindelsider, der høster kort- og MitID-oplysninger.
Kriminelle limer klistermærker med falske QR-koder oven på de ægte koder på parkeringsautomater, ladestandere og skilte i det offentlige rum. Metoden kaldes quishing, en sammentrækning af QR og phishing, og ifølge Center mod Økonomisk IT-Svindel fører de falske koder ind på sider, der ligner login- eller betalingssider fra kendte selskaber.
Metoden er også registreret i Danmark. Parkeringsselskabet Parkzone fandt i november 2024 falske QR-klistermærker på betalingsautomaterne på Burschesgade i det centrale Randers. En parkeringsvagt scannede en af koderne og blev sendt til en falsk betalingsside, der bad om kontooplysninger, oplyste selskabet til TV 2. Parkzone understregede samtidig, at man aldrig selv bruger QR-koder på sine betalingsautomater. Året inden fik svindlere via falske QR-koder adgang til kortoplysninger fra mere end 4.000 personer i Danmark, Norge, Sverige, Portugal og Australien.
Omfanget vokser hurtigt. Microsoft registrerede i første kvartal af 2026 en stigning på 146 procent i QR-baseret phishing i e-mail alene, fra 7,6 millioner angreb i januar til 18,7 millioner i marts. Alene i marts steg antallet af mails med QR-koden lagt direkte i selve brødteksten med 336 procent.
Tre kendetegn på en falsk QR-kode
Første røde flag er et klistermærke. En ægte kode fra et parkerings- eller ladeselskab er trykt direkte i skilt eller automat, ikke sat på med tape eller lim. EasyPark oplyser, at selskabets egne koder altid åbner appen direkte eller sender brugeren videre til App Store eller Google Play, aldrig til en betalingsside i browseren. Ser koden ud som en påklistret etiket eller sidder på et forkert sted, kan det være svindel.

Andet kendetegn er adressen. Når mobilkameraet scanner en QR-kode, vises linket typisk øverst på skærmen, inden man klikker. En ukendt adresse, en betalingsside der ikke matcher operatørens navn, eller en URL med underlige tegn og domæner er en tydelig advarsel.
Tredje kendetegn er anmodningen om MitID eller kortoplysninger på en side i browseren. Legitime operatører som Clever kræver ikke, at bilister taster kortdata på en webside efter at have scannet ved standeren, betalingen sker gennem operatørens egen app. Bliver du bedt om MitID for at betale en parkering eller opladning, er der grund til at afbryde og gå direkte til appen i stedet.
Har du allerede scannet og godkendt?
Har du tastet kortoplysninger på en side, du er i tvivl om, skal du hurtigst muligt spærre kortet hos din bank. Center mod Økonomisk IT-Svindel råder til at kontakte banken straks, fordi chancen for at stoppe overførsler falder markant time for time.
Sagen anmeldes til politiet, og har du set klistermærket ved en konkret parkeringsplads eller ladestander, kan operatøren og kommunen orienteres, så koden kan fjernes.